IAMMETER-firmware i.91.065.17 ger säker återställning av administratörsåtkomst samt stöd för Swagger API och WEM3063T
IAMMETER-firmware i.91.065.17 bygger vidare på säkerhetsfunktionerna i i.91.065-serien och lägger till en säker återställningsmekanism för glömda Admin Security-uppgifter, förbättrad webbläsarbaserad API-testning med HTTP Basic Authentication och stöd för den nya energimätaren WEM3063T.
Ladda ned firmware i.91.065.17
Den här utgåvan ingår även i IAMMETERs pågående arbete med cybersäkerhetskraven för internetansluten radioutrustning enligt EN 18031-1:2024. Status för överensstämmelse och certifiering för enskilda IAMMETER-mätarmodeller meddelas separat när den finns officiellt tillgänglig.
För användaren innebär uppdateringen fyra praktiska förbättringar:
- återställning av åtkomst när det lokala Admin Security-lösenordet har glömts;
- testning av skyddade enhets-API:er från ett externt Swagger UI;
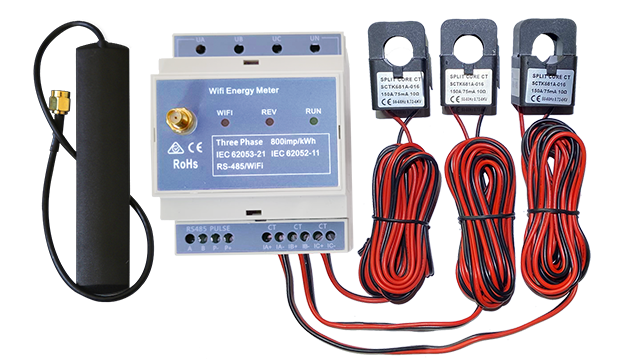
- stöd för trefasenergimätaren WEM3063T för den amerikanska marknaden;
- enklare tillgång till säkerhetsmodulens anvisningar.
Säker återställning vid glömt administratörslösenord
Om du glömmer ditt Admin Security-lösenord kan du verifiera att enheten är kopplad till ditt IAMMETER-konto och återfå lokal åtkomst utan att IAMMETER Cloud behöver ansluta direkt till eller återställa mätaren. Enheten genererar en engångsutmaning för återställning, och återställningstjänsten signerar exakt den utmaningen efter kontoverifiering.
Arbetsgången är:
- Begär en engångsutmaning för återställning från enheten.
- Logga in i IAMMETER Contributor-systemet med ditt IAMMETER Cloud-konto.
- Skicka utmaningens nyttolast. Återställningstjänsten verifierar att enhetens serienummer är kopplat till ditt IAMMETER-konto.
- Ta emot en Ed25519-signatur för exakt den nyttolasten.
- Skicka den signerade återställningsbegäran till enheten via dess lokala IP-adress.
- Efter godkänd verifiering inaktiverar enheten Admin Security så att du kan ange ett nytt användarnamn och lösenord för Admin Security.
Återställningens nyttolast är bunden till enhetens serienummer, MAC-adress och ett engångs-nonce. Firmware innehåller endast den publika verifieringsnyckeln, inte någon privat signeringsnyckel. Återställningstjänsten signerar den enhetsgenererade utmaningen efter verifiering; den ansluter inte direkt till och återställer inte mätaren.
Hela proceduren finns i Så återställer du åtkomst vid glömt IAMMETER-administratörslösenord.
Stöd för WEM3063T för den amerikanska marknaden
Firmware i.91.065.17 har stöd för WEM3063T, en trefasenergimätare från IAMMETER utvecklad för den amerikanska marknaden.
WEM3063T är utformad för externa strömtransformatorer med standardutgång på 5 A. Den har genomgått produkt- och säkerhetstester inom den pågående UL-certifieringsprocessen, inklusive tester utförda av SGS. Status för UL-certifieringen meddelas separat när den finns officiellt tillgänglig. Firmware identifierar WEM3063T och använder motsvarande skalningslogik för ström, effekt och energi.
Kontrollera mätarmodell, strömtransformatorns specifikationer och regionala installationskrav för anläggningen före uppdatering.
Swagger API-testning med Basic Auth
Firmware i.91.065.17 gör det möjligt för webbläsarbaserade API-verktyg, exempelvis Swagger UI i IAMMETER WEM API Test, att anropa API:er som skyddas av Admin Security med HTTP Basic Authentication. Firmware tillåter nu headern Authorization i CORS-preflight-förfrågningar.
Arbetsflödet med Swagger kräver fortfarande:
- en webbläsare som kan nå mätarens lokala IP-adress;
- giltiga Basic Auth-uppgifter;
- en API-åtgärd som enhetens firmware stöder.
Begäran skickas direkt:
Browser → loads Swagger UI from iammeter.github.io
Browser → sends an authenticated API request directly to the meter's local IP
Swagger-webbplatsen är inte en server som ansluter till din mätare. Webbläsaren måste kunna nå mätaren i det lokala nätverket, och varje skyddad begäran kräver fortfarande giltiga Basic Auth-uppgifter. CORS-ändringen tar inte bort autentiseringen och exponerar inte enhetens API via IAMMETER Cloud.
Andra säkerhetsförbättringar
Sidan Security har nu en tydligare hjälplänk: Enable/Disable Security Module (Aktivera/inaktivera säkerhetsmodulen). Den leder till användarhandboken för Local Admin Security, med anvisningar för konfigurering och återställning.
Certifikatverifiering för MQTTS och HTTPS
Firmware-serien i.91.065 stöder även tre lägen för certifikatverifiering för MQTTS och HTTPS:
builtin— använd de inbyggda betrodda rotcertifikaten;custom— använd ett uppladdat rot-CA-certifikat i PEM-format;none— inaktivera certifikatverifiering för kompatibilitet eller kontrollerade testmiljöer. Det här läget rekommenderas inte vid normal internetansluten drift.
Det inbyggda certifikatarkivet innehåller DigiCert Global Root G2 och ISRG Root X1. Ett eget rot-CA-certifikat i PEM-format kan laddas upp för installationer som använder en privat certifikatutfärdare. MQTTS och HTTPS delar samma TLS-verifieringskonfiguration.
Konfigurationsinformation finns i Certifikatverifiering för MQTTS och HTTPS.
Admin Security-inställningarna beskrivs i användarhandboken för Local Admin Security.
Anmärkningar om uppdatering och kompatibilitet
Den här utgåvan behåller befintligt säkerhetsbeteende för de underliggande protokollen:
- skyddade API:er kräver fortfarande Basic Auth-verifiering;
- befintliga OTA-säkerhetskontroller finns kvar;
- utgåvan ändrar inte befintligt beteende för TLS-anslutningar eller certifikatverifiering;
- firmware verifierar fortfarande återställningssignaturen mot exakt den aktuella engångsnyttolasten.
Kontrollera före uppdatering att firmwarepaketet passar din IAMMETER-mätarmodell och följ anvisningarna för lokal eller appbaserad uppdatering på sidan IAMMETER Firmware Updates.
Felrättningar och förbättrad tillförlitlighet
Den här utgåvan innehåller också tillförlitlighetsrättningar som samlats i firmware-serien i.91.065:
- Förstärkt validering av OTA-avbildningar, inklusive paketstruktur, avbildningslängd, partitionsgränser och integritetskontroller.
- Misslyckad OTA-validering returnerar nu ett specifikt JSON-fel, sätter inte uppdateringsflaggan och startar inte om mätaren.
- Förbättrad OTA-felhantering i webbgränssnittet, inklusive XHR-nätverksfel och timeout.
- Rättade OTA-svar som webbläsaren kunde rapportera som nätverksfel när Admin Security var aktiverat.
- Förbättrad hantering av HTTP POST-innehåll som tas emot i flera TCP-paket, inklusive förfrågningar för Admin Security, TLS-certifikat, avancerade inställningar och OTA.
- Rättat ett problem där webbgränssnittet kunde misslyckas med att visa rätt resultatsida efter en lyckad OTA-uppdatering.
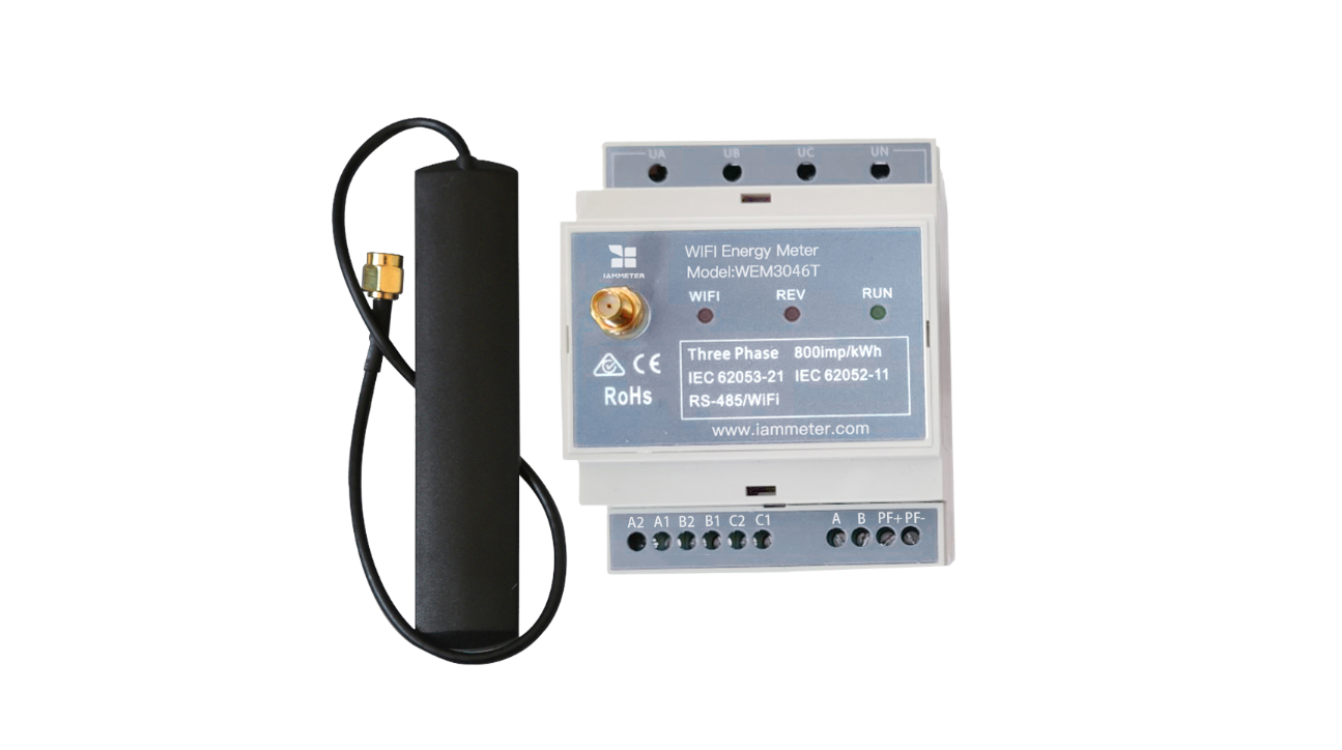
- Rättad skalning av reaktiv effekt för WEM3046T och WEM3063T.
- Tillagd logik för Wi-Fi-lysdiodens anslutningsstatus på WEM3063T.